|
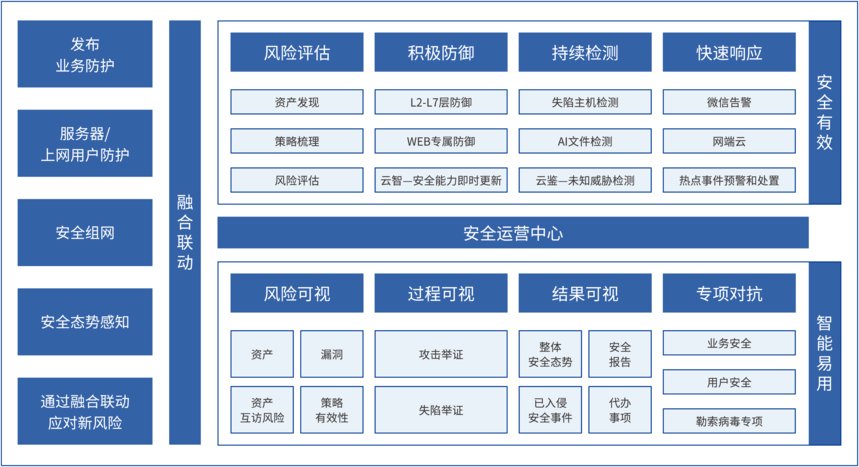
下一代防火墙AF下一代防火墙基本概念下一代防火墙(Next-Generation Firewall,简称NGFW)是在传统防火墙基础上发展而来的一种新型网络安全设备。它在维护网络安全性和过滤恶意流量方面有着更高效、更智能的特点。 为什么叫下一代防火墙企业在选择和部署NGFW时也需要考虑性能、可扩展性以及与现有安全设备的集成等因素。 之所以称为“下一代防火墙”(Next-Generation Firewall,简称NGFW),是因为它们相对于传统防火墙在功能、技术和安全性方面有很大的提升。 下一代防火墙在以下几个方面与传统防火墙有显著区别: 1.深度包检测:传统防火墙主要关注数据包的源地址、目标地址和端口号等基本信息,而下一代防火墙则能深入检查数据包内容,识别并拦截恶意流量。 2.应用识别与控制:传统防火墙很难识别应用程序或其特定功能,而下一代防火墙通过应用签名、行为和上下文分析等技术实现了对各种应用的精确识别和控制。 3.用户身份识别与控制:传统防火墙只能基于IP地址进行访问控制,而下一代防火墙可以识别具体的用户信息并实现基于用户身份的访问控制,这使得安全策略更加灵活且易于管理。 4.集成多种安全功能:下一代防火墙整合了入侵防御系统(IDS)、入侵预防系统(IPS)、防病毒、反垃圾邮件、沙箱分析等多种安全功能,提供了更加全面的网络安全防护。 5.统一管理与报告:下一代防火墙通常提供集中化的管理界面,使得管理员能够更方便地配置策略、查看各种报告和监控网络状况。 因此,“下一代防火墙”这个名字表明了它们在网络安全领域的技术进步和演变。相对于传统防火墙,它们提供了更高级、更智能的功能,以应对不断变化和升级的网络攻击手段。 Gartner对于下一代防火墙的观点全球知名的信息技术研究和顾问公司Gartner,在2010年首次提出了“下一代防火墙”(Next-Generation Firewall, NGFW)的概念。 根据Gartner的定义,下一代防火墙应具备以下核心特征: 1.标准的防火墙功能:包括传统的状态检测、网络地址转换(NAT)、虚拟专用网络(VPN)等基本防火墙功能。 2.集成的入侵防御:NGFW需要整合入侵防御系统(IDS)和入侵预防系统(IPS)功能,以检测并阻止对网络资源的潜在攻击。 3.应用识别与控制:下一代防火墙需要能够识别和控制各种应用程序及其特定功能,而不仅仅是基于端口号或协议类型进行访问控制。 4.用户身份识别与控制:NGFW需要能够识别并跟踪网络中的用户身份,以便实现基于用户身份的访问控制和策略管理。 5.内建的或可升级的威胁情报源:NGFW需要包含或能够与第三方威胁情报源集成,以识别和阻止恶意软件、僵尸网络和其他高级持续性威胁(APT)。 6.灵活的管理与部署选项:下一代防火墙应提供方便易用的管理界面,支持集中化管理,并能够根据企业网络架构的需要进行灵活部署。 Gartner通过这些核心特征定义了下一代防火墙,强调它们在功能、安全性和可管理性方面相对于传统防火墙的优越性。这有助于指导企业在选择和部署防火墙产品时更好地满足自身的安全需求。 下一代防火墙核心功能1.更深入的数据包检查:相对于传统防火墙仅对数据包头进行检查,NGFW能够深入检查数据包内容,从而有效识别并拦截潜在的恶意流量。 2.应用识别与控制:NGFW可以识别大量的应用程序及其特定功能,根据企业的安全策略允许或禁止某些应用或功能。 3.用户身份识别与控制:通过与企业内部的用户认证系统集成,NGFW可以识别具体的用户信息,以实现基于用户身份的访问控制。 4.入侵防御系统(IDS)与入侵预防系统(IPS):NGFW整合了IDS和IPS功能,可以检测并阻止针对网络资源的潜在攻击。 5.沙箱分析:为了识别未知的恶意文件,NGFW可将可疑文件放入一个隔离环境(沙箱)中执行,观察其行为是否存在潜在威胁。 6.SSL/TLS解密与检查:由于加密流量逐渐增多,NGFW可以对SSL/TLS加密的数据包进行解密和检查,确保网络安全。 7.集成式管理与报告:NGFW提供统一的管理界面,方便管理员配置策略、查看报告以及监控网络状况。 下一代防火墙技术发展方向下一代防火墙(Next Generation Firewall,简称NGFW)的技术发展方向将主要围绕以下几个关键领域: 1.更强大的威胁检测和防护功能:下一代防火墙将继续提高对恶意软件、僵尸网络、漏洞利用等各种攻击手段的识别和防护能力。 2.深度学习与AI集成:通过将人工智能(AI)和深度学习技术应用于网络安全分析,下一代防火墙将更有效地预测和识别潜在威胁。 3.零信任网络安全模型:零信任网络安全模型的推广应用将使得下一代防火墙在访问控制和身份验证方面变得更加严格和精细化。 4.安全服务链(Security-As-A-Service)模式:云计算和软件定义网络(SDN)将使得下一代防火墙 实力认可  CyberRatings.org AAA评级 2021年深信服下一代防火墙 以最高排名获得国际第三方机构 CyberRatings.org的AAA评级  Gartner"客户之声" 2022年入围国际权威咨询机构Gartner 网络防火墙"客户之声" 荣获高达93%的用户推荐度  Gartner魔力象限 连续7年 入围Gartner网络防火墙魔力象限 2021年跨入远见者象限 产品概述深信服下一代防火墙AF专注网络边界安全效果,通过应用丰富的安全创新防御技术和简单易用的产品设计理念,不仅增强网络边界的安全检测与防控能力,而且实现网络安全风险可视化展示与快速处置,让组织网络边界安全建设更有效、更简单。
技术优势安全优势 SAFE AND EFECTIVE  全面入侵防护 集成IPS泛化检测引擎、SAVE安全智能引擎、WISE语义分析引擎三大智能安全检测引擎保障安全效果。安全有效性在2021年获得CyberRatings AAA企业级防火墙的99.7%测评最高分,其中漏洞攻击拦截率为99.7%;逃逸攻击拦截率为100%。  创新主动防御 创新的云蜜罐主动防御技术,本地蜜罐和云端蜜罐虚拟环境结合,诱捕模拟业务场景交互更真实更完整,有效降低伪装服务识破概率,云端蜜罐避免本地业务爆破风险,快速溯源取证,精准勾勒攻击者画像。  响应方式丰富便捷 丰富的响应手段,包括病毒一键查杀、文件隔离、终端隔离、恶意IP/域名/文件MD5全网设备实时同步拦截等。  精准识别失陷主机 僵尸网络本地规则库超过160万,并通过规则引擎、行为分析引擎、云端大数据分析引擎、云端主动探测引擎等多种手段同时检测,及时全面、有效防护僵尸网络、挖矿木马、勒索病毒等。  深度联动快速响应 联动XDR、SIP平台,攻击传播全链条可视,检测粒度溯源精细到进程级; 联动EDR一键查杀,一键终端隔离等快速处置; 国内率先联动ZTA零信任平台,动态业务智能访问管控; 联动SASE平台,动态扩展数据防泄密,远程办公安全接入等场景,精准响应,威胁事件流程全闭环。  丰富企业级威胁情报 全球40万+台安全设备实时在线生产、共享情报。 信创应用场景深信服信创系列下一代防火墙核心零部件全面实现自主创新,软件自主研发全程可控,产品具备丰富的国产应用漏洞利用防御能力,并基于智能威胁检测引擎高效检测并防御来自内外部的网络攻击行为,满足信创改造过程中安全合规需求。 |